
ΠΑΝΟΠΤΗΣ: Η συμμετοχή της ΕΕΛΛΑΚ στην Εθνική Άσκηση Κυβερνοάμυνας
Μια κοινότητα εθελοντών για την κυβερνοασφάλεια, με ανοιχτό λογισμικό και συνεργασία Πανεπιστημίων, ερευνητικών κέντρων και επαγγελματιών
2010
Η πρώτη οργανωμένη συμμετοχή της ΕΕΛΛΑΚ
500+
Συμμετέχοντες στην άσκηση του 2025
4+ πόλεις
Ενημερωτικές συναντήσεις σε όλη τη χώρα
Η κυβερνοασφάλεια δεν εξασφαλίζεται μόνο με τεχνολογίες και συστήματα. Χρειάζεται ανθρώπους με γνώσεις, συνεργασία μεταξύ διαφορετικών φορέων, συνεχή εκπαίδευση και, κυρίως, κοινότητες που μπορούν να ανταποκριθούν συλλογικά σε πραγματικά περιστατικά.
Σε αυτή τη λογική εντάσσεται η διαχρονική συμμετοχή του Οργανισμού Ανοιχτών Τεχνολογιών – ΕΕΛΛΑΚ στην ετήσια Εθνική Άσκηση Κυβερνοάμυνας «ΠΑΝΟΠΤΗΣ».
Ο ΠΑΝΟΠΤΗΣ διοργανώνεται από το 2010 από τη Διεύθυνση Κυβερνοάμυνας του Γενικού Επιτελείου Εθνικής Άμυνας και συγκεντρώνει στελέχη από τις Ένοπλες Δυνάμεις και τα Σώματα Ασφαλείας, Πανεπιστήμια και ερευνητικά κέντρα, φορείς του Δημοσίου και επιχειρήσεις του ιδιωτικού τομέα.
Η ΕΕΛΛΑΚ συμμετέχει συστηματικά με οργανωμένες ομάδες από το 2010, κινητοποιώντας μέσω ανοιχτών προσκλήσεων εθελοντές με γνώσεις κυβερνοασφάλειας από Πανεπιστήμια, ερευνητικά κέντρα, την κοινότητα του ελεύθερου λογισμικού και του λογισμικού ανοιχτού κώδικα, καθώς και επαγγελματίες του χώρου.
Τι είναι ο ΠΑΝΟΠΤΗΣ
Ο ΠΑΝΟΠΤΗΣ είναι άσκηση κυβερνοάμυνας στην οποία οι συμμετέχοντες καλούνται να αντιμετωπίσουν τεχνικά και επιχειρησιακά σενάρια που προσομοιώνουν πραγματικές απειλές στον κυβερνοχώρο. Στις ασκήσεις των προηγούμενων ετών έχουν περιληφθεί, μεταξύ άλλων:
- ανάλυση κακόβουλου λογισμικού
- ψηφιακή εγκληματολογική διερεύνηση
- δικτυακή εγκληματολογική ανάλυση
- διερεύνηση συστημάτων Windows και Linux
- ασφάλεια διαδικτυακών υπηρεσιών
- επιθέσεις κοινωνικής μηχανικής
- διαρροή και εξαγωγή δεδομένων
- περιστατικά ransomware
- σενάρια επιθέσεων σε κρίσιμες υποδομές
- ασκήσεις Capture the Flag
Τα σενάρια δεν εξετάζουν μόνο την ικανότητα ενός μεμονωμένου ειδικού να εντοπίσει μια τεχνική ευπάθεια. Δοκιμάζουν την ικανότητα μιας ομάδας να αναλύσει ένα περιστατικό, να συνεργαστεί, να ανταλλάξει πληροφορίες, να επιλέξει εργαλεία και να οργανώσει την απόκρισή της υπό πίεση.
Η αρχή: ΠΑΝΟΠΤΗΣ 2010
Η πρώτη οργανωμένη συμμετοχή της ΕΕΛΛΑΚ πραγματοποιήθηκε στον ΠΑΝΟΠΤΗ 2010. Η ομάδα δημιουργήθηκε ύστερα από ανοιχτό κάλεσμα της ΕΕΛΛΑΚ και παρουσίαση στη FOSSCOMM 2010.
Από την πρώτη αυτή συμμετοχή τέθηκε και μια βασική τεχνική αρχή που χαρακτηρίζει την παρουσία της ΕΕΛΛΑΚ στον ΠΑΝΟΠΤΗ: η αξιοποίηση εργαλείων και εφαρμογών ανοιχτού κώδικα. Η ομάδα συμμετείχε στο σύνολο των επεισοδίων της άσκησης, χρησιμοποιώντας εργαλεία ανοιχτού κώδικα για την αντιμετώπιση των περιστατικών.
Παράλληλα, επιδίωξη της ΕΕΛΛΑΚ ήταν εξαρχής η τεχνική γνώση που αποκτάται μέσα από την άσκηση να μη μένει κλεισμένη στην ομάδα που συμμετείχε, αλλά να μεταφέρεται στην ευρύτερη κοινότητα.
Από μία ομάδα σε μια κατανεμημένη κοινότητα

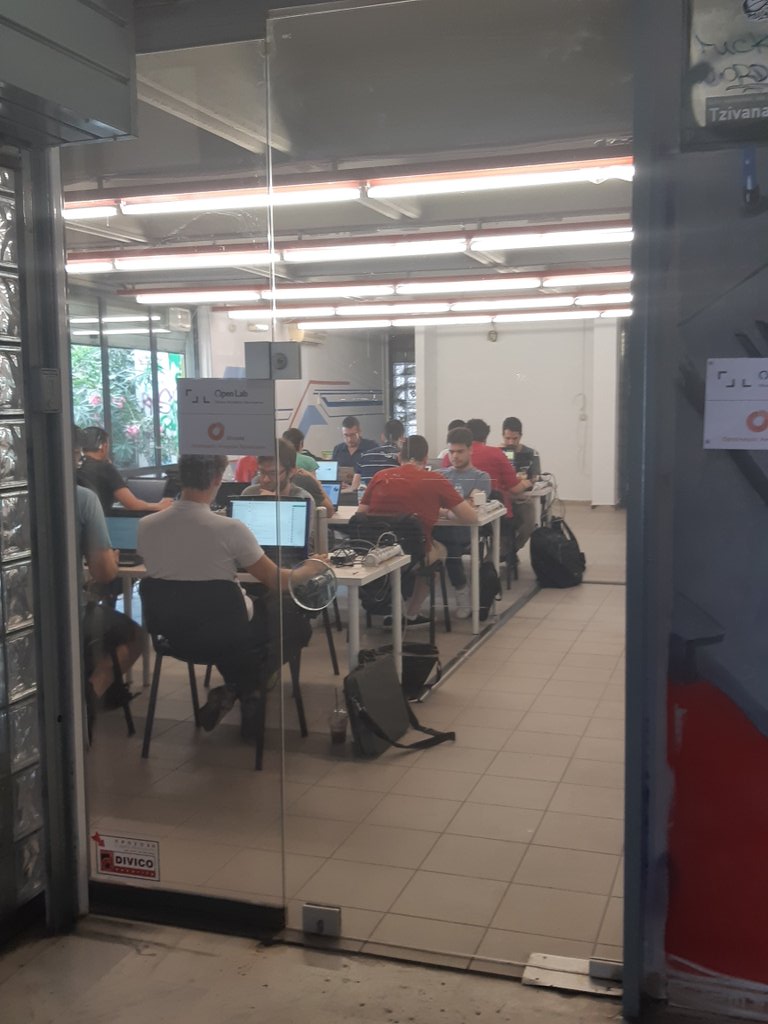
Τα επόμενα χρόνια η συμμετοχή διευρύνθηκε. Κάθε χρονιά η ΕΕΛΛΑΚ απευθύνει ανοιχτή πρόσκληση για εξειδικευμένα στελέχη σε θέματα ασφάλειας πληροφοριακών συστημάτων με ενδιαφέρον για συμμετοχή.
Για την προετοιμασία της άσκησης οργανώνονται ενημερωτικές συναντήσεις συνήθως σε Αθήνα, Λάρισα, Βόλο και Θεσσαλονίκη, και σε άλλες πόλεις εάν υπάρχουν αρκετοί εθελοντές.
Αυτή η κατανεμημένη μορφή έχει ιδιαίτερη σημασία. Η κυβερνοασφάλεια δεν αφορά μόνο λίγες κεντρικές υπηρεσίες ή μια μικρή ομάδα ειδικών στην Αθήνα. Χρειάζεται ανθρώπινα δίκτυα και τεχνογνωσία που να υπάρχουν στα Πανεπιστήμια, στα ερευνητικά κέντρα, στις επιχειρήσεις και στις τοπικές κοινότητες σε ολόκληρη τη χώρα.
Ανοιχτό λογισμικό ως εργαλείο κυβερνοασφάλειας
Η συμμετοχή της ΕΕΛΛΑΚ έχει ένα επιπλέον χαρακτηριστικό: οι ομάδες της χρησιμοποιούν εργαλεία ανοιχτού κώδικα για την αντιμετώπιση των τεχνικών σεναρίων. Αυτό δεν αποτελεί μόνο επιλογή κόστους.
Στην κυβερνοασφάλεια, η δυνατότητα επιθεώρησης του κώδικα, κατανόησης του τρόπου λειτουργίας ενός εργαλείου, ανεξάρτητου ελέγχου και αναπαραγωγής των αποτελεσμάτων έχει ιδιαίτερη αξία. Τα ανοιχτά εργαλεία επιτρέπουν επίσης σε Πανεπιστήμια και ερευνητικές ομάδες να εκπαιδεύουν νέους επιστήμονες χωρίς εξάρτηση από κλειστές πλατφόρμες και ακριβές άδειες χρήσης.
Για τον λόγο αυτό, η συμμετοχή στον ΠΑΝΟΠΤΗ λειτουργεί ταυτόχρονα ως πεδίο άσκησης και ως εργαστήριο αξιολόγησης εργαλείων ανοιχτού κώδικα σε ρεαλιστικές συνθήκες.
2021–2025: συνέχεια και διεύρυνση
Η συμμετοχή συνεχίστηκε ακόμη και όταν η άσκηση μεταφέρθηκε σε διαδικτυακό περιβάλλον, ενώ η κλίμακα της συνολικής άσκησης αυξήθηκε από πάνω από 200 συμμετέχοντες το 2021-22 σε πάνω από 500 το 2025.
2021
Οι ομάδες οργανώθηκαν σε υποομάδες ανά σενάριο με οριζόντιο συντονισμό και προβλεπόταν ρητά η χρήση αποκλειστικά εργαλείων ανοιχτού κώδικα.
2022
Τα τεχνικά επεισόδια περιλάμβαναν Network Forensics, Malware Analysis, Windows System και Windows Web Server Forensics, καθώς και Linux Web Server Forensics.
2023
Η ΕΕΛΛΑΚ συνδύασε την προετοιμασία για τον ΠΑΝΟΠΤΗ με ανοιχτό διαδικτυακό σεμινάριο κυβερνοασφάλειας, ενισχύοντας την εκπαιδευτική διάσταση της πρωτοβουλίας.
2024
Η άσκηση πραγματοποιήθηκε μέσω της ευρωπαϊκής πλατφόρμας POSEIDON και η ΕΕΛΛΑΚ συγκρότησε και πάλι ομάδα μέσω ανοιχτής πρόσκλησης. Συμμετείχαν συνολικά περισσότερα από 400 άτομα από τις Ένοπλες Δυνάμεις, τα Σώματα Ασφαλείας, τον ακαδημαϊκό και ερευνητικό χώρο, τον δημόσιο και τον ιδιωτικό τομέα.
2025
Η ΕΕΛΛΑΚ συνέχισε την ίδια πρακτική ανοιχτής συγκρότησης ομάδας. Η άσκηση, με περισσότερους από 500 συμμετέχοντες, περιλάμβανε ζωντανό Jeopardy-style Capture the Flag και σενάρια προσομοίωσης, ενώ υπήρχε και δυνατότητα συμμετοχής ως παρατηρητή για όσους επιθυμούσαν να αποκτήσουν εμπειρία πριν αναλάβουν ενεργότερο ρόλο.
Περισσότερο από μια ετήσια άσκηση
Για την ΕΕΛΛΑΚ, ο ΠΑΝΟΠΤΗΣ δεν αντιμετωπίζεται απλώς ως ένα ετήσιο τεχνικό γεγονός. Ο διαχρονικός στόχος είναι η δημιουργία μιας μόνιμης ανοιχτής κοινότητας πρακτικής για την κυβερνοασφάλεια, η οποία θα συνδέει εθελοντές hackers και ειδικούς ασφαλείας από Πανεπιστήμια και ερευνητικά κέντρα, φοιτητές, ερευνητές, επαγγελματίες, στελέχη του Δημοσίου και μέλη της κοινότητας ανοιχτού λογισμικού.
Η προετοιμασία για κάθε άσκηση, η μελέτη παλαιότερων σεναρίων, η δοκιμή εργαλείων, η συνεργασία μεταξύ ανθρώπων διαφορετικών ειδικοτήτων και η αποτίμηση των αποτελεσμάτων δημιουργούν ένα απόθεμα τεχνογνωσίας που μπορεί να αξιοποιηθεί πολύ πέρα από την ίδια την άσκηση. Η κυβερνοασφάλεια είναι κατεξοχήν πεδίο στο οποίο η ανταλλαγή γνώσης και η συνεργασία αυξάνουν τη συλλογική ασφάλεια.
Ένα ανοιχτό οικοσύστημα κυβερνοασφάλειας
Η εμπειρία του ΠΑΝΟΠΤΗ δείχνει στην πράξη ότι η αντιμετώπιση των κυβερνοαπειλών απαιτεί συνεργασία ανάμεσα στο κράτος, στις Ένοπλες Δυνάμεις, στα Πανεπιστήμια, στα ερευνητικά κέντρα, στις επιχειρήσεις και στην κοινωνία των πολιτών.
Σε αυτό το οικοσύστημα, η ΕΕΛΛΑΚ επιδιώκει να λειτουργεί ως γέφυρα ανάμεσα στην οργανωμένη εθνική άσκηση κυβερνοάμυνας και στην ευρύτερη κοινότητα ανθρώπων που αναπτύσσουν, μελετούν και χρησιμοποιούν ανοιχτές τεχνολογίες ασφάλειας.
Η επένδυση στην κυβερνοασφάλεια δεν είναι μόνο επένδυση σε εξοπλισμό και λογισμικό. Είναι πρωτίστως επένδυση σε ανθρώπους, γνώσεις, συνεργατικά δίκτυα και ανοιχτές κοινότητες.
Αυτό είναι και το σημαντικότερο αποτύπωμα της συμμετοχής της ΕΕΛΛΑΚ στον ΠΑΝΟΠΤΗ από το 2010 μέχρι σήμερα: η σταδιακή δημιουργία μιας κοινότητας ανθρώπων που μαθαίνουν να συνεργάζονται, να μοιράζονται τεχνογνωσία και να αντιμετωπίζουν πραγματικά προβλήματα κυβερνοασφάλειας χρησιμοποιώντας ανοιχτές τεχνολογίες.