
Οι πλατφόρμες ασφαλούς επικοινωνίας, όπως το Signal, το WhatsApp και, πιο πρόσφατα, το κρυπτογραφημένο RCS, βασίζονται σε μια απλή αρχή: ό,τι λέγεται σε μια συνομιλία αφορά μόνο όσους συμμετέχουν σε αυτήν. Η κρυπτογράφηση από άκρο σε άκρο (end-to-end encryption) παρέχει μαθηματικές εγγυήσεις ότι ούτε οι εταιρείες που λειτουργούν αυτές τις υπηρεσίες έχουν πρόσβαση στο περιεχόμενο των μηνυμάτων. Τι γίνεται όμως όταν το μήνυμα φτάσει στο κινητό, αυτό κανείς δεν μπορεί να το εγγυηθεί. Και όσο περισσότερες λειτουργίες τεχνητής νοημοσύνης (ΤΝ) ενσωματώνονται στις εφαρμογές μηνυμάτων, τόσο πιο δυσδιάκριτη γίνεται αυτή η γραμμή.
Όταν οι λειτουργίες ΤΝ εκτελούνται εξ ολοκλήρου στη συσκευή, οι ανησυχίες είναι περιορισμένες. Συχνά όμως οι υπολογιστικές απαιτήσεις είναι τόσο μεγάλες, που η επεξεργασία πρέπει να γίνει σε διακομιστές της εταιρείας. Οι εταιρείες τεχνολογίας μάς διαβεβαιώνουν ότι έχουν τη λύση: τα Αξιόπιστα Περιβάλλοντα Εκτέλεσης (Trusted Execution Environments, TEE). Λύνουν όμως πραγματικά το πρόβλημα τα TEE στην πλευρά του διακομιστή;
Τα TEE εξυπηρετούν πολλούς και διαφορετικούς σκοπούς, από την προστασία περιεχομένου μέσω DRM έως την ασφαλή φύλαξη στοιχείων στο ψηφιακό πορτοφόλι του κινητού. Εδώ θα σταθούμε στον τρόπο με τον οποίο τα χρησιμοποιούν οι εταιρείες για τα εργαλεία ΤΝ τους.
Η λογική είναι απλή. Οι περισσότερες καταναλωτικές συσκευές δεν διαθέτουν την ισχύ που απαιτούν οι λειτουργίες ΤΝ τις οποίες θέλουν να προσφέρουν οι εταιρείες. Έτσι, τα δεδομένα στέλνονται σε ισχυρότερους διακομιστές στο cloud, επεξεργάζονται εκεί και το αποτέλεσμα εμφανίζεται στη συσκευή. Από τη στιγμή όμως που τα δεδομένα εγκαταλείπουν τη συσκευή, η ιδιωτικότητα αναπόφευκτα υποχωρεί. Αν, για παράδειγμα, ζητήσετε από μια εφαρμογή μηνυμάτων να συνοψίσει μια συνομιλία, ενδέχεται να αναθέσει τον υπολογισμό σε έναν διακομιστή: ολόκληρο το περιεχόμενο των μηνυμάτων σας ταξιδεύει στο cloud και από εκεί πίσω στο κινητό σας.
Τα TEE υπόσχονται ότι τέτοια αιτήματα θα παραμένουν ιδιωτικά. Υπάρχουν ήδη αρκετές υλοποιήσεις, όπως το Private Cloud Compute της Apple, το Private AI Compute της Google και το Private Processing του WhatsApp. Και το φαινόμενο δεν περιορίζεται στους τεχνολογικούς κολοσσούς: έχουμε δει και chatbots που βασίζονται σε TEE.
Τα TEE προσφέρουν μεγαλύτερη ασφάλεια και ιδιωτικότητα από την επεξεργασία μη κρυπτογραφημένων δεδομένων, αλλά διαφέρουν ριζικά από την πραγματική κρυπτογράφηση ή την τοπική εκτέλεση. Όσα κι αν υπόσχονται ορισμένες εταιρείες, δεν θα μπορέσουν ποτέ να φτάσουν αυτό το επίπεδο προστασίας. Γι’ αυτό, μια συσκευή δεν πρέπει ποτέ να στέλνει αυτόματα δεδομένα σε TEE. Ας δούμε γιατί.
Τι ακριβώς είναι ένα TEE;
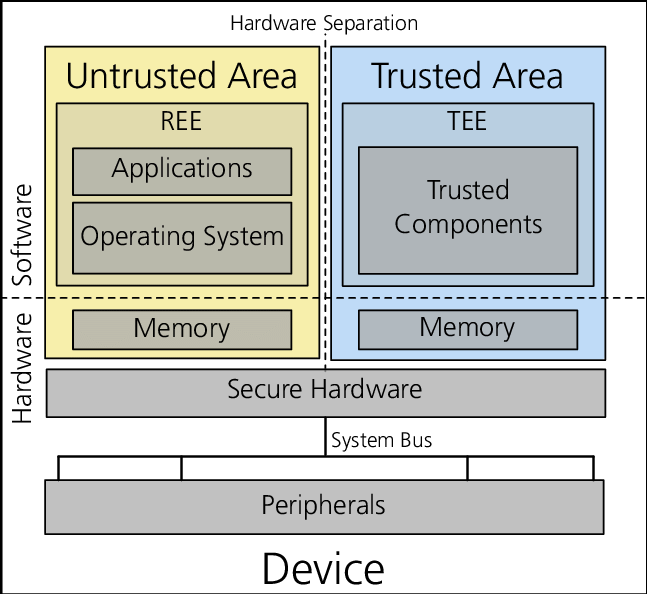
Το TEE είναι ένα θωρακισμένο τμήμα του υπολογιστή, όπου το λογισμικό εκτελείται με τρόπο που υποτίθεται ότι μένει αθέατος ακόμη και για τις υπόλοιπες διεργασίες του ίδιου μηχανήματος. Επιπλέον, επιτρέπει στους χρήστες να επιβεβαιώσουν ότι εκτελείται πράγματι ο κώδικας που περιμένουν και όχι μια εκδοχή του με «κερκόπορτα», μέσω μιας διαδικασίας που ονομάζεται «πιστοποίηση» (attestation). Ίσως έχετε συναντήσει και τον όρο «secure enclave» ή εμπορικές ονομασίες όπως SGX και TrustZone.
Ο σκοπός ενός TEE στο cloud είναι σαφής: η εταιρεία λειτουργεί διακομιστές στο δικό της κέντρο δεδομένων, αλλά επεξεργάζεται τα δεδομένα σας για λογαριασμό σας χωρίς να μπορεί η ίδια να τα δει.
Είναι ασφαλή τα TEE;
Στην πράξη, κάθε χρόνο καταγράφονται αρκετά κενά και επιθέσεις που δείχνουν ότι η πρόσβαση σε αυτά τα δεδομένα είναι εφικτή. Κι αυτό γιατί η κρυπτογράφηση στηρίζεται στα μαθηματικά, ενώ τα TEE στηρίζουν την ασφάλειά τους στη μηχανική. Οι καθιερωμένοι αλγόριθμοι κρυπτογράφησης προκύπτουν από πολυετείς διαδικασίες, με τη συμμετοχή μαθηματικών από όλο τον κόσμο, και βασίζονται σε προβλήματα που μελετώνται επί δεκαετίες. Τα μαθηματικά αυτά είναι αξιόπιστα· δεν υπάρχει τρόπος να παρακαμφθούν χωρίς να ανατραπούν θεμελιώδεις γνώσεις της ίδιας της επιστήμης.
Σύμφωνα με τη συλλογική κρίση της παγκόσμιας μαθηματικής κοινότητας, οι καθιερωμένοι αλγόριθμοι κρυπτογράφησης δεν μπορούν να παραβιαστούν, με βάση όσα γνωρίζουμε σήμερα. Κανένας υπεύθυνος μηχανικός δεν σχεδιάζει σύστημα πάνω σε μια νέα μέθοδο κρυπτογράφησης προτού αυτή δοκιμαστεί εξονυχιστικά από άλλους.
Με τη μηχανική τα πράγματα είναι διαφορετικά. Κάθε σύστημα είναι έργο μιας συγκεκριμένης ομάδας μηχανικών και έχει τις δικές του ιδιαιτερότητες και αδυναμίες, οι οποίες πρέπει να εντοπιστούν και να διορθωθούν μία προς μία. Και αυτές εντοπίζονται αφού το σύστημα κυκλοφορήσει, όχι πριν. Κανείς δεν έχει καταφέρει ακόμη να κατασκευάσει ένα απαραβίαστο σύστημα. Αντιθέτως, η έρευνα αποκαλύπτει διαρκώς νέους τρόπους παραβίασης των TEE. Τα κενά κλείνουν καθώς εμφανίζονται, αλλά είναι απίθανο τα TEE να γίνουν ποτέ τέλεια, και σίγουρα όχι στο άμεσο μέλλον.
Τα TEE αποτελούν ιδιαίτερα δύσκολο πρόβλημα μηχανικής, επειδή το κλειδί κρυπτογράφησης βρίσκεται φυσικά πάνω στο ίδιο το μηχάνημα. Ο σχεδιασμός ενός TEE προϋποθέτει ότι το κλειδί θα μένει πλήρως απομονωμένο και απρόσιτο, παρότι συνυπάρχει στην ίδια φυσική συσκευή με τμήματα του συστήματος που δεν πρέπει να έχουν πρόσβαση σε αυτό.
Πολλές επιθέσεις σε TEE αξιοποιούν τα λεγόμενα «πλευρικά κανάλια» (side channels). Σε μια τέτοια επίθεση, ο επιτιθέμενος μετρά ηλεκτρικούς παλμούς ή άλλα φυσικά ίχνη, ώστε να προσδιορίσει τον χρονισμό των λειτουργιών μέσα στο TEE και, μέσω αυτού, να ανακτήσει το κλειδί. Με το κλειδί στα χέρια του, μπορεί να διαβάσει όλα τα δεδομένα. Στην κρυπτογράφηση από άκρο σε άκρο, αντίθετα, το κλειδί δεν βρίσκεται ποτέ σε αυτό το μηχάνημα, οπότε ο επιτιθέμενος θα έπρεπε να επιτεθεί με παρόμοιο τρόπο και στη συσκευή του ίδιου του χρήστη.
Οι εταιρείες που επιλέγουν τα TEE για την προστασία των δεδομένων θέλουν ταυτόχρονα να βρίσκεται το κλειδί στον διακομιστή, να παραμένει προστατευμένο και να εκτελούνται απαιτητικές εργασίες, όπως ένα μεγάλο γλωσσικό μοντέλο (LLM). Ο συνδυασμός αυτός καθιστά την προστασία των κλειδιών πολύ δυσκολότερη.
Αυτό δεν σημαίνει ότι τα TEE είναι άχρηστα. Η διαφορά ανάμεσα σε ένα TEE και σε μη κρυπτογραφημένα δεδομένα σε έναν διακομιστή είναι η διαφορά ανάμεσα στο να διαβάζει κανείς τα δεδομένα χωρίς κόπο και στο να χρειάζεται εξειδικευμένη προσπάθεια για να φτάσει σε αυτά, προσπάθεια που συχνά απαιτεί φυσική πρόσβαση στο μηχάνημα. Αυτό έχει σημασία κυρίως για την προστασία από τη μαζική παρακολούθηση, και για πολλούς ανθρώπους ίσως είναι αρκετό.
Εδώ όμως βρίσκεται η ουσία του προβλήματος. Το «αρκετά ασφαλές για τις περισσότερες περιπτώσεις» δεν ταυτίζεται με το «κρυπτογραφημένο με μαθηματικές εγγυήσεις», και είναι κρίσιμο να μην τα συγχέουμε. Οι υπηρεσίες που σήμερα προσφέρουν μαθηματικά εγγυημένη κρυπτογράφηση υποβαθμίζουν ουσιαστικά την ασφάλειά τους όταν στραφούν σε μοντέλα προστασίας βασισμένα σε TEE.
Για όποιον θέλει να εμβαθύνει στα πολλά προβλήματα ασφάλειας και στους περιορισμούς των TEE που έχουν καταγραφεί μέχρι σήμερα, υπάρχει εκτενής τεκμηρίωση εδώ, εδώ, εδώ και εδώ.
Τι σχέση έχουν όλα αυτά με τα LLM και την ΤΝ;
Αρκετοί οργανισμοί θέλουν να προσφέρουν LLM που απαντούν σε ερωτήματα διασφαλίζοντας την ιδιωτικότητα. Υπάρχουν LLM που εκτελούνται στη συσκευή, όμως το μέγεθός τους είναι περιορισμένο. Έτσι, όταν ένας οργανισμός θέλει να απαντά σε ερωτήματα χωρίς να μπορεί να δει τη συνομιλία, καταφεύγει στα TEE. Είναι ένας χρήσιμος τρόπος για να λειτουργήσει ένα chatbot με ικανοποιητικό βαθμό ιδιωτικότητας, και αυτό ακριβώς κάνουν η Apple, η Google, το WhatsApp και άλλοι.
Γιατί όχι κρυπτογράφηση; Άλλωστε, η λειτουργία ενός LLM δεν είναι παρά μαθηματικοί υπολογισμοί, όπως κάθε τι που κάνει ένας υπολογιστής: μια (τεράστια) συνάρτηση δέχεται μια είσοδο και επιστρέφει μια έξοδο. Τα μαθηματικά εργαλεία για να γίνει αυτός ο υπολογισμός χωρίς να αποκαλύπτονται η είσοδος και η έξοδος σε όποιον τον εκτελεί υπάρχουν ήδη· απλώς το κόστος τους είναι τεράστιο. Η μέθοδος ονομάζεται ομομορφική κρυπτογράφηση, και μέχρι σήμερα κανείς δεν έχει βρει τρόπο να γίνει αρκετά γρήγορη ώστε να είναι πρακτική για τέτοιους υπολογισμούς.
Η ελκυστικότητα των TEE έγκειται στο ότι εκτελούν τον υπολογισμό μέσα σε ένα ειδικό, αδιαφανές τμήμα του διακομιστή. Οι κατασκευαστές τους κάνουν ό,τι μπορούν για να δυσκολέψουν τον διαχειριστή να ρίξει μια ματιά στο εσωτερικό. Ωστόσο, εξακολουθείτε να πρέπει να εμπιστεύεστε ότι ο διαχειριστής δεν θα ακουμπήσει ένα «στηθοσκόπιο» στο κουτί για να καταλάβει τι συμβαίνει μέσα.
Υπό αυτή την έννοια, είναι εύλογο να χαρακτηρίζουμε αυτά τα συστήματα «φιλικά προς την ιδιωτικότητα», όχι όμως «κρυπτογραφημένα». Η διάκριση είναι ουσιώδης, ιδίως όταν εξετάζουμε πώς αλληλεπιδρούν τα TEE με τις υπηρεσίες ασφαλούς επικοινωνίας. Όταν ο χρήστης μιας εφαρμογής με κρυπτογράφηση από άκρο σε άκρο ζητά από ένα LLM να συνοψίσει, να ελέγξει ή να αποθηκεύσει τα μηνύματά του, το περιεχόμενό τους φεύγει από τη συσκευή και καταλήγει σε έναν μη κρυπτογραφημένο διακομιστή τρίτου, κάπου αλλού. Πρόκειται για σοβαρή απειλή για την ιδιωτικότητα των ασφαλών εφαρμογών επικοινωνίας, την οποία οι χρήστες δυσκολεύονται όλο και περισσότερο να ελέγξουν.
Τι σημαίνει αυτό στην πράξη;
Η απάντηση εξαρτάται από το μοντέλο απειλών του καθενός, αλλά ένας καλός γενικός κανόνας είναι ότι μια συσκευή δεν πρέπει ποτέ να στέλνει αυτόματα δεδομένα σε TEE. Όταν ο κάτοχος του κινητού μπορεί να επιλέξει ποιες πληροφορίες θα αποσταλούν, ακόμη κι αν πρόκειται για μια ολόκληρη ομάδα δεδομένων, όπως «τα αδιάβαστα μηνύματα», έχει την ευκαιρία να σταθεί και να σκεφτεί αν είναι υπερβολικά ευαίσθητα για να ρισκάρει την αποστολή τους.
Αντίθετα, όταν η αποστολή γίνεται αυτόματα, μετατρέπεται σε χαρακτηριστικό του συστήματος στο σύνολό του. Αν ένα σύστημα ήταν μέχρι τότε κρυπτογραφημένο από άκρο σε άκρο, η προσθήκη αυτόματης εξαγωγής δεδομένων σημαίνει ότι παύει να είναι.
Προς τους προγραμματιστές: μη σχεδιάζετε συστήματα που στέλνουν αυτόματα δεδομένα από τη συσκευή σε TEE, ιδίως όταν τα δεδομένα προέρχονται από εφαρμογή που κατά τα άλλα είναι κρυπτογραφημένη από άκρο σε άκρο.
Προς τους χρήστες: αν οι προγραμματιστές αγνοήσουν αυτή τη σύσταση και δημιουργήσουν τέτοια συστήματα, απενεργοποιήστε κάθε λειτουργία αυτόματης αποστολής δεδομένων (δείτε σχετικά εδώ και εδώ). Και όποτε επιλέγετε να στείλετε δεδομένα εκτός συσκευής, αφιερώστε μια στιγμή για να σκεφτείτε πόσο ρίσκο είστε διατεθειμένοι να αναλάβετε.
Τι πρέπει τελικά να μας προβληματίζει;
Τα TEE είναι πολύτιμα για την ασφάλεια σε πολλές περιπτώσεις. Το κινητό σας πιθανότατα διαθέτει ένα TEE, όπου φυλάσσεται το κλειδί που κρυπτογραφεί τα βιομετρικά δεδομένα ξεκλειδώματος, καθώς και η βάση της κλειδοθήκης με τους κωδικούς πρόσβασής σας. Το ίδιο TEE καθιστά δυνατά ορισμένα συστήματα αντιγράφων ασφαλείας, όπως η επαναφορά ενός κινητού με τον κωδικό σας ή η ανάκτηση αντιγράφων ασφαλείας του WhatsApp και του Signal.
Όταν όμως μιλάμε για επεξεργασία στο cloud, πρέπει να είναι απολύτως σαφές ότι αυτό δεν ισοδυναμεί με κρυπτογράφηση από άκρο σε άκρο και δεν προσφέρει τον ίδιο βαθμό ιδιωτικότητας.
Το μεγαλύτερο μέρος της ιδιωτικής μας ζωής βρίσκεται στα κινητά και στα μηνύματά μας. Επί χρόνια δίνεται μάχη για την προστασία τους, με σημαντικές επιτυχίες, όπως το κρυπτογραφημένο RCS και οι συνεχείς βελτιώσεις στην εμπειρία χρήσης του Signal και του WhatsApp. Έχουν γίνει επίσης ουσιαστικά βήματα στην ασφάλεια των αντιγράφων ασφαλείας, με λειτουργίες όπως η Advanced Data Protection, που επεκτείνουν την κρυπτογράφηση από άκρο σε άκρο σε δεδομένα πέρα από τα μηνύματα, όπως σημειώσεις και φωτογραφίες.
Καθώς όμως οι εταιρείες λανσάρουν λειτουργίες ΤΝ που αλληλεπιδρούν με αυτές τις κρυπτογραφημένες υπηρεσίες, μεταφέροντας δεδομένα από τις συσκευές σε TEE στο cloud, υπονομεύουν τις εγγυήσεις της κρυπτογράφησης από άκρο σε άκρο και κινδυνεύουν να προκαλέσουν σοβαρή σύγχυση για το ποια δεδομένα προστατεύονται και ποια όχι.
Πηγή άρθρου: https://www.eff.org/